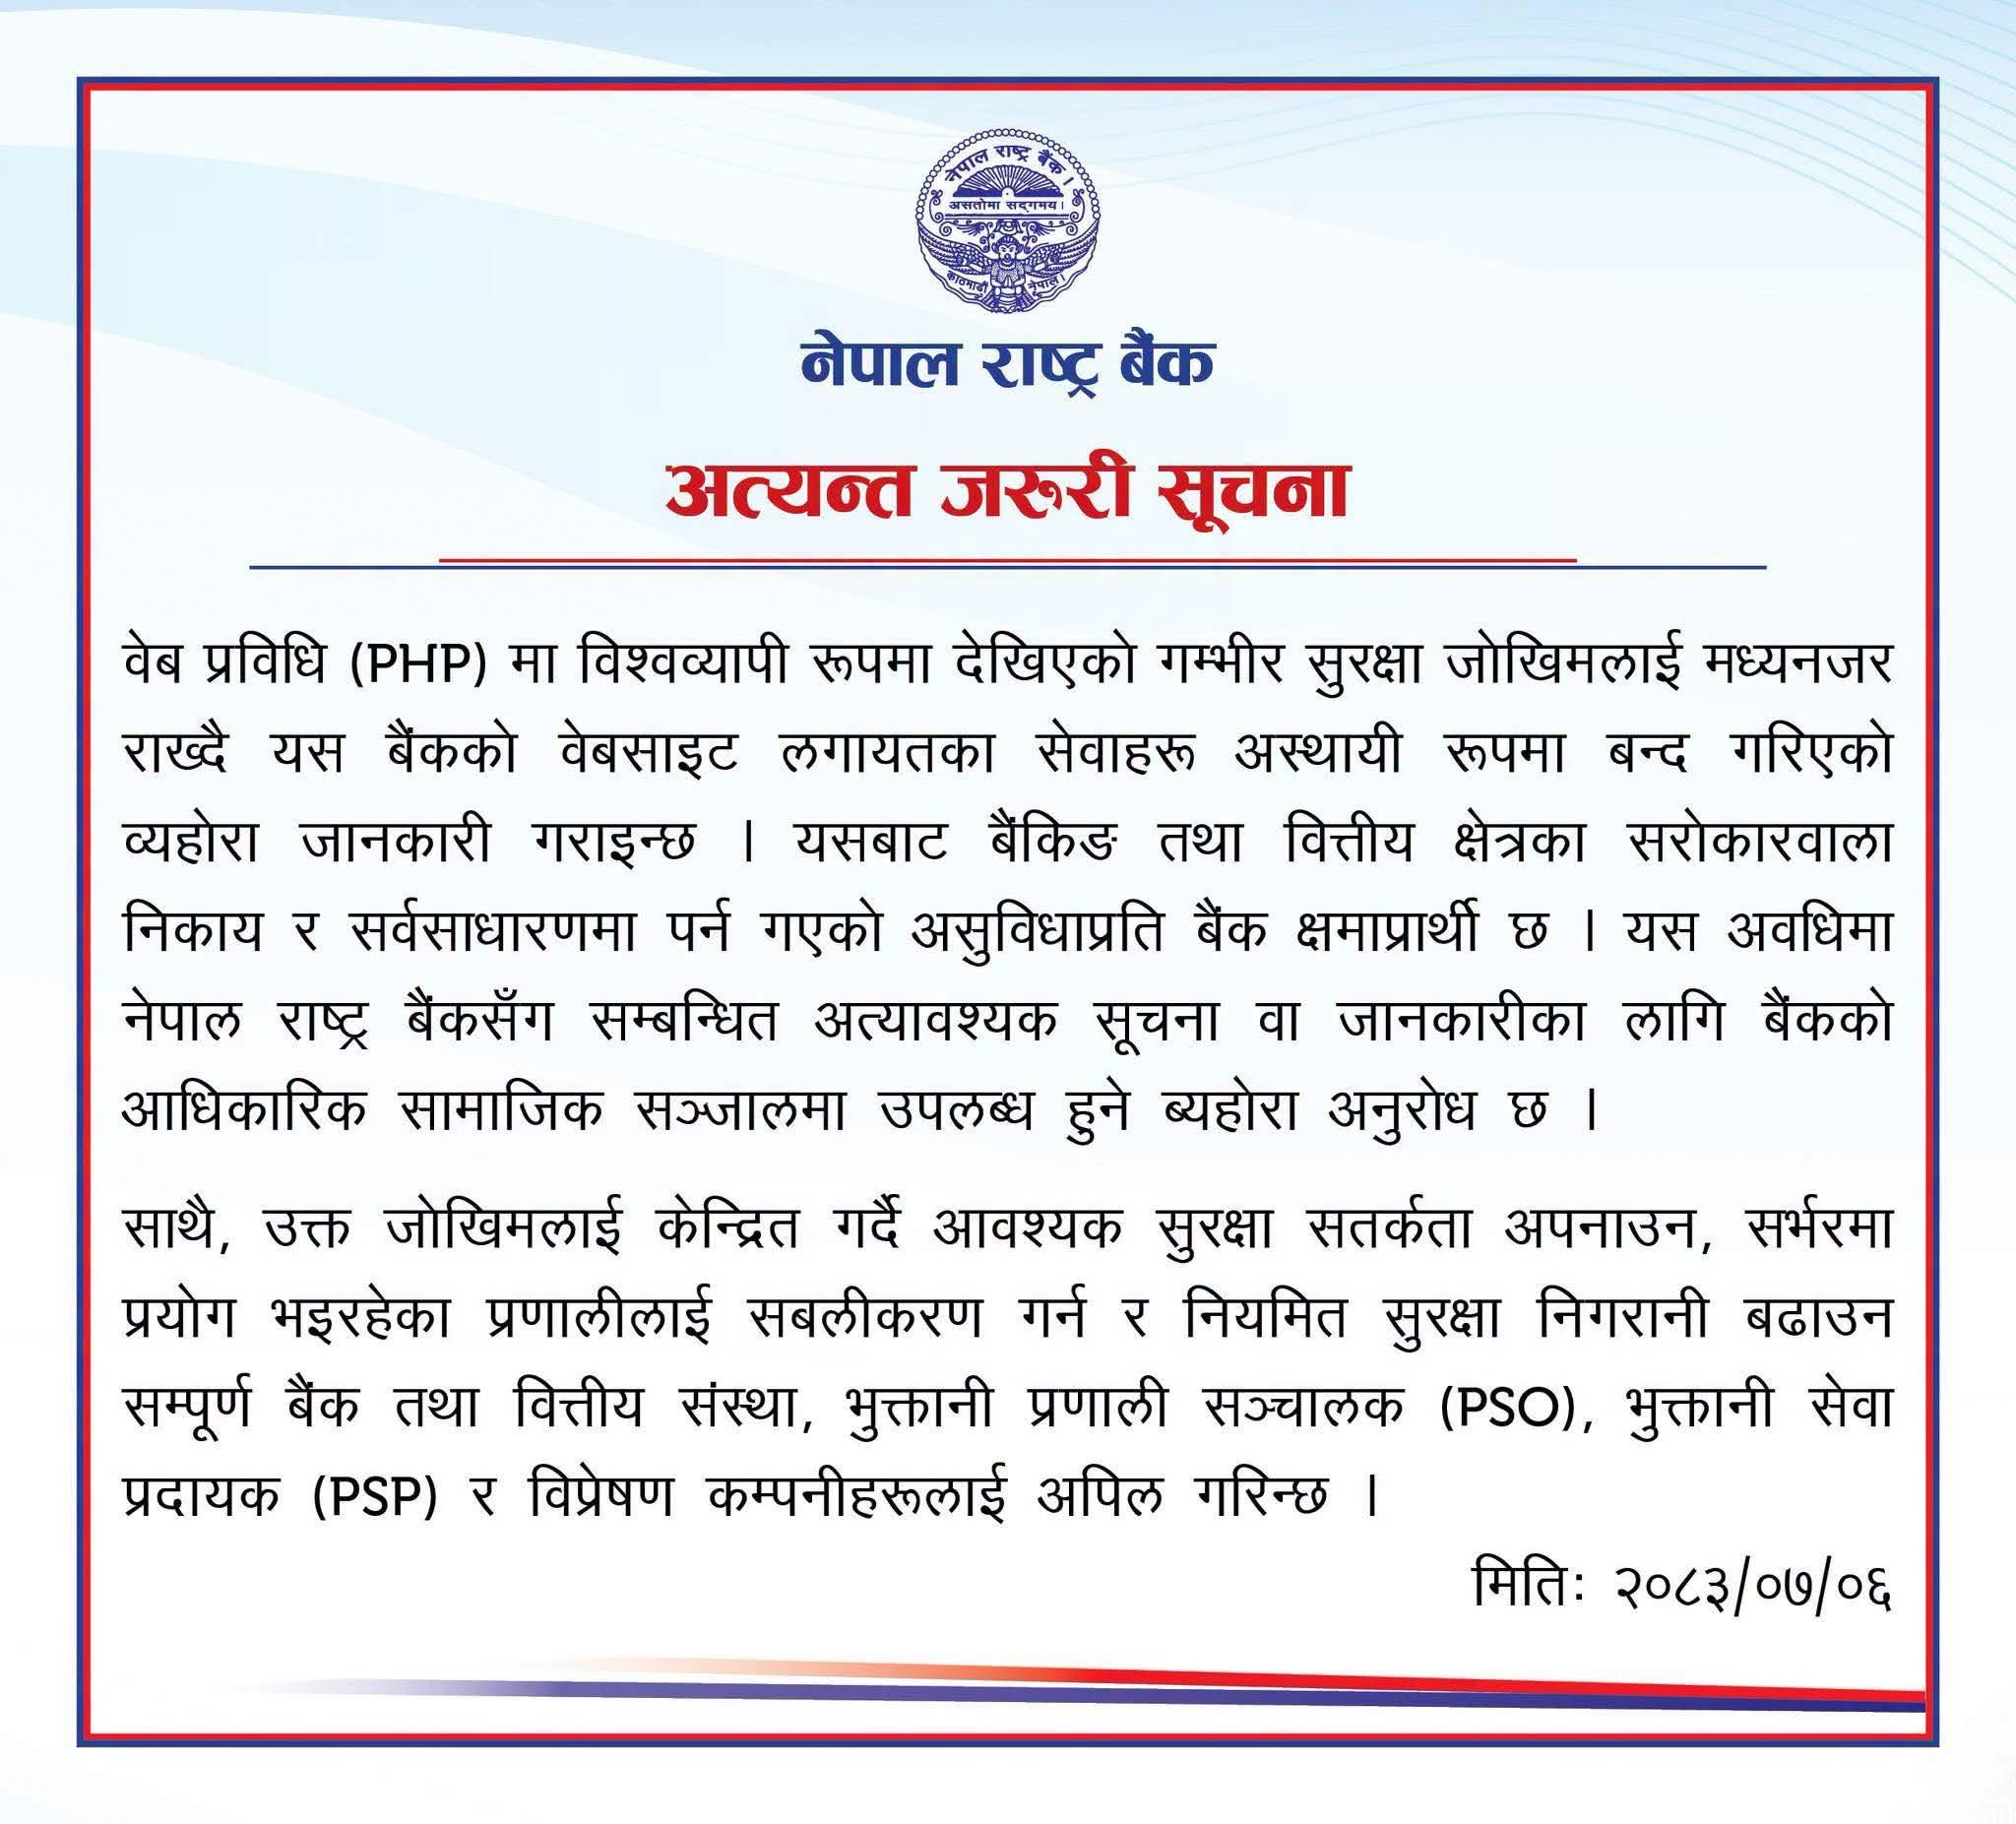
नेपाल राष्ट्र बैंकले वेब प्रविधि (पिएचपी) मा देखिएको गम्भीर सुरक्षा जोखिमलाई मध्यनजर गर्दै आफ्नो वेबसाइट लगायतका सेवाहरू अस्थायी रूपमा बन्द गरेको छ।
राष्ट्र बैंकले बिहीबार सूचना जारी गर्दै विश्वव्यापी रूपमा देखिएको सुरक्षा जोखिमका कारण वेबसाइटलगायतका सेवा अस्थायी रूपमा बन्द गरिएको जानकारी दिएको हो।
यसबाट बैंकिङ तथा वित्तीय क्षेत्रका सरोकारवाला निकाय र सर्वसाधारणमा असुविधा पर्न सक्ने राष्ट्र बैंकले जनाएको छ।
यस अवधिमा राष्ट्र बैंकसँग सम्बन्धित अत्यावश्यक सूचना तथा जानकारीका लागि बैंकको आधिकारिक सामाजिक सञ्जालमा उपलब्ध हुने सूचनाहरू हेर्न अनुरोध गरिएको छ।
साथै, उक्त जोखिमलाई ध्यानमा राख्दै आवश्यक सुरक्षा सतर्कता अपनाउन, प्रयोग भइरहेका प्रणालीलाई सबलीकरण गर्न तथा नियमित सुरक्षा निगरानी बढाउन राष्ट्र बैंकले सम्पूर्ण बैंक तथा वित्तीय संस्था, भुक्तानी प्रणाली सञ्चालक (पीएसओ), भुक्तानी सेवा प्रदायक (पीएसपी) र विप्रेषण कम्पनीहरूलाई अपिल गरेको छ।
नबिल बैंक, सिद्धार्थ बैंक लगायतले पनि सूचना जारी गर्दै प्राविधिक समस्या देखिएको जानकारी दिएको छ।
के हो पिएचपीमा देखिएको समस्या?
पिएचपी खुला स्रोतमा आधारित स्क्रिप्टिङ भाषा हो, जुन तीन दशकभन्दा बढी समयदेखि प्रयोगमा छ।
इन्टरनेटका धेरै वेबसाइट यही भाषामा आधारित छन्। वर्डप्रेसजस्ता कन्टेन्ट म्यानेजमेन्ट सिस्टम र प्रकाशनका लागि प्रयोग हुने टेम्प्लेट प्रणाली पनि पिएचपीमा आधारित छन्।
करिब ७० प्रतिशत वेबसाइटमा पिएचपी प्रयोग हुने गरेको द गार्डियनले जनाएको छ।
अस्ट्रेलियाको मेलबर्न विश्वविद्यालयमा एआई तथा साइबर सुरक्षासम्बन्धी अध्यापन गर्ने एन्ड्र्यु कुलनका अनुसार, विश्वभरका धेरै उपकरण र वेबसाइटहरू एउटा साझा आधारभूत सफ्टवेयरमा निर्भर छन्। यही सफ्टवेयरमा सुरक्षा कमजोरी फेला परेको हो।
कुलनले अल्जजिरालाई बताएअनुसार, यो कमजोरीको फाइदा उठाएर ह्याकरले वेबसाइटमा आफ्नै कोड चलाउन सक्छन्। यसबाट वेबसाइटको सामग्री परिवर्तन गर्न वा त्यसको डेटाबेसमा सङ्कलन गरिएका व्यक्तिगत विवरण बाहिर निकाल्न सकिन्छ।
समस्या पिएचपी भाषाकै आधारभूत प्रणालीमा रहेकाले प्रभावित संस्करण प्रयोग गर्ने सामान्य वेबसाइटसमेत जोखिममा पर्न सक्छन्। क्लाउड सुरक्षा कम्पनी विजका अनुसार, ह्याकरहरूले सर्भरको मेमोरीमा रहेका पासवर्ड र अन्य गोप्य लगइन विवरणसमेत पढ्न सक्ने जोखिम छ।
यसका कमजोरीबाट लाखौं वेबसाइट प्रभावित हुन सक्ने बताइएको छ। विकिपिडिया र फेसबुक पनि पिएचपी प्रयोग गर्ने प्लेटफर्ममध्ये पर्छन्।
नेपालमै पनि सरकारी वेबसाइटहरूमा पिएचपीको प्रयोग भएको छ। जसकारण राष्ट्र बैंक र अन्य सरकारी वेबसाइटमा समेत सुरक्षा जोखिमको समस्या देखिएकाले अस्थायी रूपमा बन्द गरिएका हुन्।
बेलायतमा मात्रै नेसनल साइबर सेक्युरिटी सेन्टर (एनसीएससी) ले प्रभावित प्रणाली भएका संस्थाहरूलाई ५० हजार चेतावनी पठाएको थियो। सुरक्षा कमजोरी समाधान गर्ने क्रममा फ्रान्स, नेदरल्यान्ड्स, क्यानडा, जापान र जर्मनीका सरकारी वेबसाइटहरू पनि सावधानीस्वरूप अस्थायी रूपमा बन्द गरिएका थिए।
कसरी पत्ता लाग्यो सुरक्षा कमजोरी?
पहिले साइबर सुरक्षा विज्ञहरूले वेबसाइट र सफ्टवेयरको परीक्षण गरेर त्यसमा भएका कमजोरी पत्ता लगाउँथे। कतिपय कमजोरी भने साइबर आक्रमण भएपछि मात्रै थाहा हुन्थ्यो।
तर अहिले कृत्रिम बुद्धिमत्ता (एआई) को सहयोगमा यस्ता कमजोरी छिटो पत्ता लगाउन सकिन्छ। एआईले सफ्टवेयरको कोड जाँचेर मानिसले सजिलै पत्ता लगाउन नसकेका समस्यासमेत पहिचान गर्न सक्छ।
पीएचपी फाउन्डेसनले आफ्नो सफ्टवेयरमा रहेका कमजोरी पत्ता लगाउन एआई कम्पनी एन्थ्रोपिकको उन्नत एआई मोडलको सहयोग लिएको थियो। त्यस्तै, ओपनएआईको ‘प्याच द प्लानेट’ कार्यक्रममा पनि पीएचपीको कोड जाँच गरिएको थियो। यस क्रममा र्यान ए नामक अनुसन्धानकर्ताले पनि ती कमजोरी पत्ता लगाएका थिए। यी दुवै कमजोरी सन् २०२६ को अगस्ट मध्यतिर पहिचान भएका थिए।
वेबसाइट सञ्चालकहरूलाई कमजोरी सच्याउन समय दिन यसबारेको जानकारी अक्टोबर २२ सम्म सार्वजनिक नगर्ने योजना थियो। तर मंगलबारदेखि नै कमजोरीबारेका विवरण अनलाइन फोरम र सामाजिक सञ्जालमा फैलिन थालेपछि पीएचपी फाउन्डेसनले निर्धारित समयभन्दा अगाडि नै जानकारी सार्वजनिक गर्यो।
बेलायतको नेसनल साइबर सेक्युरिटी सेन्टर (एनसीएससी) का अनुसार, कमजोरी सार्वजनिक भएपछि र त्यसको समाधानका लागि सुरक्षा अपडेट उपलब्ध हुनुअघि ह्याकरहरूले वेबसाइटमा कमजोरी खोजेर आक्रमण गर्न सक्ने जोखिम थियो। यसका लागि उनीहरूले करिब १२ देखि १४ घण्टाको समय पाएका थिए।