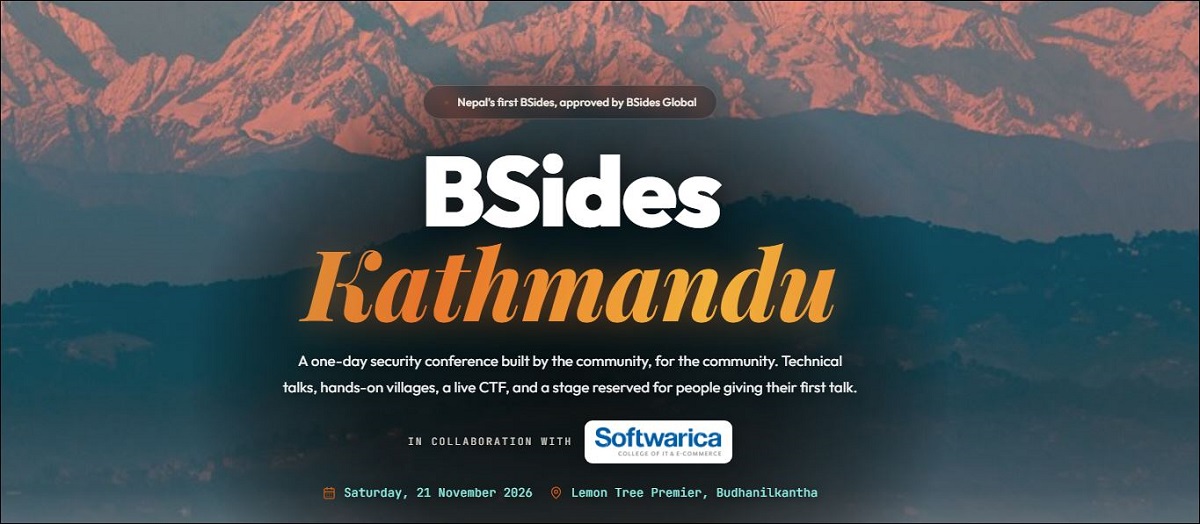
काठमाडौंमा साइबर सुरक्षा सम्मेलन ‘बिसाइड्स काठमाडौं २०२६’ आयोजना हुने भएको छ।
आगामी नोभेम्बर २१ मा बिहान १० बजेदेखि साँझ ६ बजेसम्म बुढानीलकण्ठस्थित लेमन ट्री प्रिमियर होटलमा सम्मेलनको आयोजना हुन लागेको हो।
साइबर सुरक्षाको क्षेत्रमा काम गरिरहेका विज्ञ, अनुसन्धानकर्ता र यस क्षेत्रमा रुचि राख्ने व्यक्तिहरूको सामुदायिक पहलमा आयोजना हुन लागेको सम्मेलनमा ३०० भन्दा बढी साइबर सुरक्षा विज्ञ, इथिकल ह्याकर, अनुसन्धानकर्ता र विद्यार्थी सहभागी हुने अपेक्षा गरिएको छ।
प्रायोजन तथा टिकट बिक्रीबाट संकलित रकम सम्मेलन आयोजना र व्यवस्थापनमा खर्च गरिने आयोजकले जनाएको छ। यो कुनै कम्पनीको उत्पादन वा सेवा प्रवर्द्धन गर्ने व्यावसायिक सम्मेलन नभई साइबर सुरक्षा समुदाय आफैंले आफ्ना लागि निर्माण गरेको साझा मञ्च हो।
बिसाइड्स काठमाडौंमा विद्यार्थी, जनरल र कर्पोरेट प्लस आफ्टर पार्टी गरी तीन प्रकारका टिकट उपलब्ध हुनेछन्।
नोभेम्बर ४ सम्म अर्ली बर्ड टिकट लिन सकिनेछ। यसअन्तर्गत विद्यार्थीका लागि १ हजार ९०० रुपैयाँ, जनरलका लागि २ हजार ४०० रुपैयाँ र कर्पोरेट प्लस आफ्टर पार्टी पासका लागि ५ हजार रुपैयाँ शुल्क तोकिएको छ।
नोभेम्बर ५ देखि नियमित र नोभेम्बर १६ देखि लेट बर्ड टिकटको मूल्य लागू हुनेछ।
सबै प्रकारका टिकटमा सम्मेलनका प्रस्तुति, हार्डवेयर ह्याकिङ भिलेज, सीटीएफ तथा चिलआउट क्षेत्रमा प्रवेश, चिया-कफी, बुफे लन्च, कार्यक्रमसम्बन्धी सामग्री, सहभागिताको प्रमाणपत्र र आवश्यकताअनुसार भेन्यु शटल सेवाको सुविधा समावेश हुनेछ।
बिसाइड्स काठमाडौंमा प्राविधिक प्रस्तुति, प्रयोगात्मक सिकाइ, ह्याकिङ प्रतिस्पर्धा, ओपन सोर्स परियोजनाको प्रदर्शनी र साइबर सुरक्षा क्षेत्रमा काम गर्ने व्यक्तिहरूसँग अन्तरक्रियाका अवसर उपलब्ध हुनेछन्।
सम्मेलनमा माइन्डपुल टेक्नोलोजिजमा अफेन्सिभ सेक्युरिटी लिड आशिष धोनेले प्रस्तुति दिनेछन्। बैंकिङ, दूरसञ्चार र व्यावसायिक प्रविधि प्रणालीमा रेड टिमिङको क्षेत्रमा उनीसँग करिब एक दशकको अनुभव छ।
उनको भल्नरेबिलिटी अनुसन्धानबाट पाँचवटा सीभीई (कमन भल्नरेबिलिटिज एन्ड एक्सपोजर्स) पहिचान भएका छन्। तीमध्ये एडोबी कोल्डफ्युजन, गुगल क्रोम र म्याकफी डीएलपीसँग सम्बन्धित सुरक्षा कमजोरी पनि छन्।
उनी सन् २०२३, २०२४ र २०२५ मा लगातार तीनपटक माइक्रोसफ्ट सेक्युरिटी रेस्पोन्स सेन्टर (एमएसआरसी) को मोस्ट भ्यालुएबल सेक्युरिटी रिसर्चरका रूपमा सम्मानित भएका छन्। सन् २०२६ मा पनि उनी एमएसआरसीको त्रैमासिक अनुसन्धानकर्ता लिडरबोर्डमा समावेश हुँदै आएका छन्।
बिसाइड्सको सुरुवात कसरी भयो?
बिसाइड्सको सुरुवात सन् २००९ मा अमेरिकाको लस भेगासबाट भएको हो। त्यतिबेला ब्ल्याक ह्याट युएसए सम्मेलनमा साइबर सुरक्षासम्बन्धी प्रस्तुति दिन चाहने अनुसन्धानकर्ता तथा विज्ञहरूको प्रस्ताव कार्यक्रमले समेट्न नसक्ने गरी धेरै आएका थिए। त्यसैले कतिपय अनुसन्धानकर्ता र विज्ञले आफ्ना अनुसन्धान तथा अनुभव प्रस्तुत गर्ने अवसर पाएनन्।
यही परिस्थितिमा साइबर सुरक्षा समुदायका सदस्यहरूले आफ्ना अनुसन्धान र प्राविधिक छलफलका लागि छुट्टै खुला मञ्च निर्माण गर्नेबारे छलफल थाले। त्यसैको परिणामस्वरूप बिसाइड्सको अवधारणा जन्मिएको हो।
सन् २००९ जुलाई २९ र ३० मा सानो सामुदायिक जमघटका रूपमा सुरु भएको यो अभियान अहिले विभिन्न देश र सहरमा स्वतन्त्र रूपमा आयोजना हुने अन्तर्राष्ट्रिय सम्मेलनहरूको सञ्जाल बनेको छ।
नेपालका लागि किन महत्त्वपूर्ण?
नेपालमा डिजिटल प्रविधिको प्रयोग विस्तार हुँदै जाँदा साइबर सुरक्षा सचेतना, दक्ष जनशक्ति, स्वतन्त्र अनुसन्धान र यस क्षेत्रमा आपसी सहकार्यको आवश्यकता पनि बढ्दै गएको छ।
तर विद्यार्थी तथा करिअरको सुरुवाती चरणमा रहेका व्यक्तिले अनुभवी अनुसन्धानकर्ता र अन्तर्राष्ट्रिय विज्ञसँग प्रत्यक्ष अन्तरक्रिया गर्ने अवसर सीमित छन्।
आयोजकका अनुसार सम्मेलनले यस्ता अवसर नेपालमै उपलब्ध गराउने लक्ष्य राखेको छ। यसले स्थानीय अनुसन्धानकर्तालाई आफ्ना काम प्रस्तुत गर्ने, विद्यार्थीलाई अनुभवी विज्ञबाट सिक्ने र कार्यक्षेत्रमा रहेका जनशक्तिलाई अनुभव तथा विचार आदानप्रदान गर्ने अवसर दिनेछ।