आइतबार सेयर ब्रोकरहरूको कारोबार व्यवस्थापन प्रणाली (टिएमएस) राखिएको डेटा सेन्टरमा भएको र्यान्समवेयर आक्रमणले नेपालको पुँजी बजारमा साइबर सुरक्षासँगै एउटै प्रविधि सेवा प्रदायकमा धेरै संस्था निर्भर हुँदा उत्पन्न हुन सक्ने प्रणालीगत जोखिमबारे प्रश्न उठाएको छ।
डेटा हब प्रालिको डेटा सेन्टरमा भएको आक्रमणका कारण त्यहाँ सर्भर राखेका ७२ वटा ब्रोकरको कारोबार प्रणाली प्रभावित भएपछि सोमबार नेपाल स्टक एक्सचेन्ज (नेप्से) ले सेयर कारोबार नै स्थगित गरेको थियो।
डेटा सेन्टरमा आइतबार बिहानदेखि समस्या देखिएको र थप क्षति हुन सक्ने जोखिमका कारण कारोबार रोकिएको नेप्सेले जनाएको थियो।
र्यान्समवेयर भनेको कम्प्युटर, सर्भर वा नेटवर्कमा रहेका फाइल तथा प्रणालीलाई प्रयोग गर्न नसक्ने बनाउने वा इन्क्रिप्ट गर्ने र त्यसबापत रकम माग्ने प्रकारको साइबर आक्रमण हो।
तर, वित्तीय क्षेत्रमा यसको असर एउटा कम्प्युटर वा एउटा संस्थामा सीमित नहुन सक्छ।
विशेषगरी धेरै बैंक, ब्रोकर वा अन्य वित्तीय संस्थाले एउटै बाह्य प्रविधि सेवा प्रदायक, क्लाउड वा डेटा सेन्टर प्रयोग गरेका छन् भने एउटै ठाउँमा भएको आक्रमणले एकैपटक धेरै संस्थाको सेवा प्रभावित पार्न सक्छ।
यही विषयलाई अन्तर्राष्ट्रिय मुद्रा कोष (आइएमएफ) ले पनि वित्तीय स्थायित्वसँग जोडेर औंल्याएको छ। आइएमएफका अनुसार वित्तीय संस्थाहरूले तेस्रो पक्षका सूचना प्रविधि सेवा प्रदायकमाथि बढ्दो निर्भरता राखिरहेका छन्।
यस्तो निर्भरताले सेवा सञ्चालनलाई सहज बनाए पनि एउटै प्रदायकमा समस्या आउँदा त्यसमा निर्भर धेरै वित्तीय संस्थामा एकैपटक असर पर्ने जोखिम हुन्छ।
आइएमएफले सन् २०२३ मा एउटा क्लाउड आइटी सेवा प्रदायकमाथि भएको ऱ्यान्समवेयर आक्रमणका कारण अमेरिकाका ६० वटा क्रेडिट युनियनमा एकैपटक सेवा अवरूद्ध भएको उदाहरण दिएको छ।
नेपालको पछिल्लो घटनाले यस्तै खाले जोखिमको संकेत गरेको हो। ७२ वटा ब्रोकरले एउटै डेटा सेन्टरमा आफ्नो कारोबारसम्बन्धी सर्भर राखेका कारण डेटा सेन्टरमा समस्या आउँदा ती ब्रोकरहरू एकैपटक प्रभावित भए।
अर्थात्, हरेक ब्रोकरको प्रणालीमा छुट्टाछुट्टै आक्रमण भएको थिएन, तर सबैलाई जोड्ने साझा पूर्वाधारमा समस्या आएपछि त्यसको असर धेरै संस्थामा फैलियो।
यही कारण यो घटनालाई केवल एउटा डेटा सेन्टरको प्राविधिक समस्या भनेर मात्र हेर्नुभन्दा साझा डिजिटल पूर्वाधारमा रहेको जोखिमका रूपमा पनि हेर्नुपर्ने देखिन्छ।
घटनाको प्रभाव कारोबार प्रणालीमै सीमित रहने हो कि डेटा तथा अन्य जोडिएका प्रणालीसम्म पुग्ने जोखिम पनि छ भन्ने विषयसमेत महत्वपूर्ण बनेको छ।
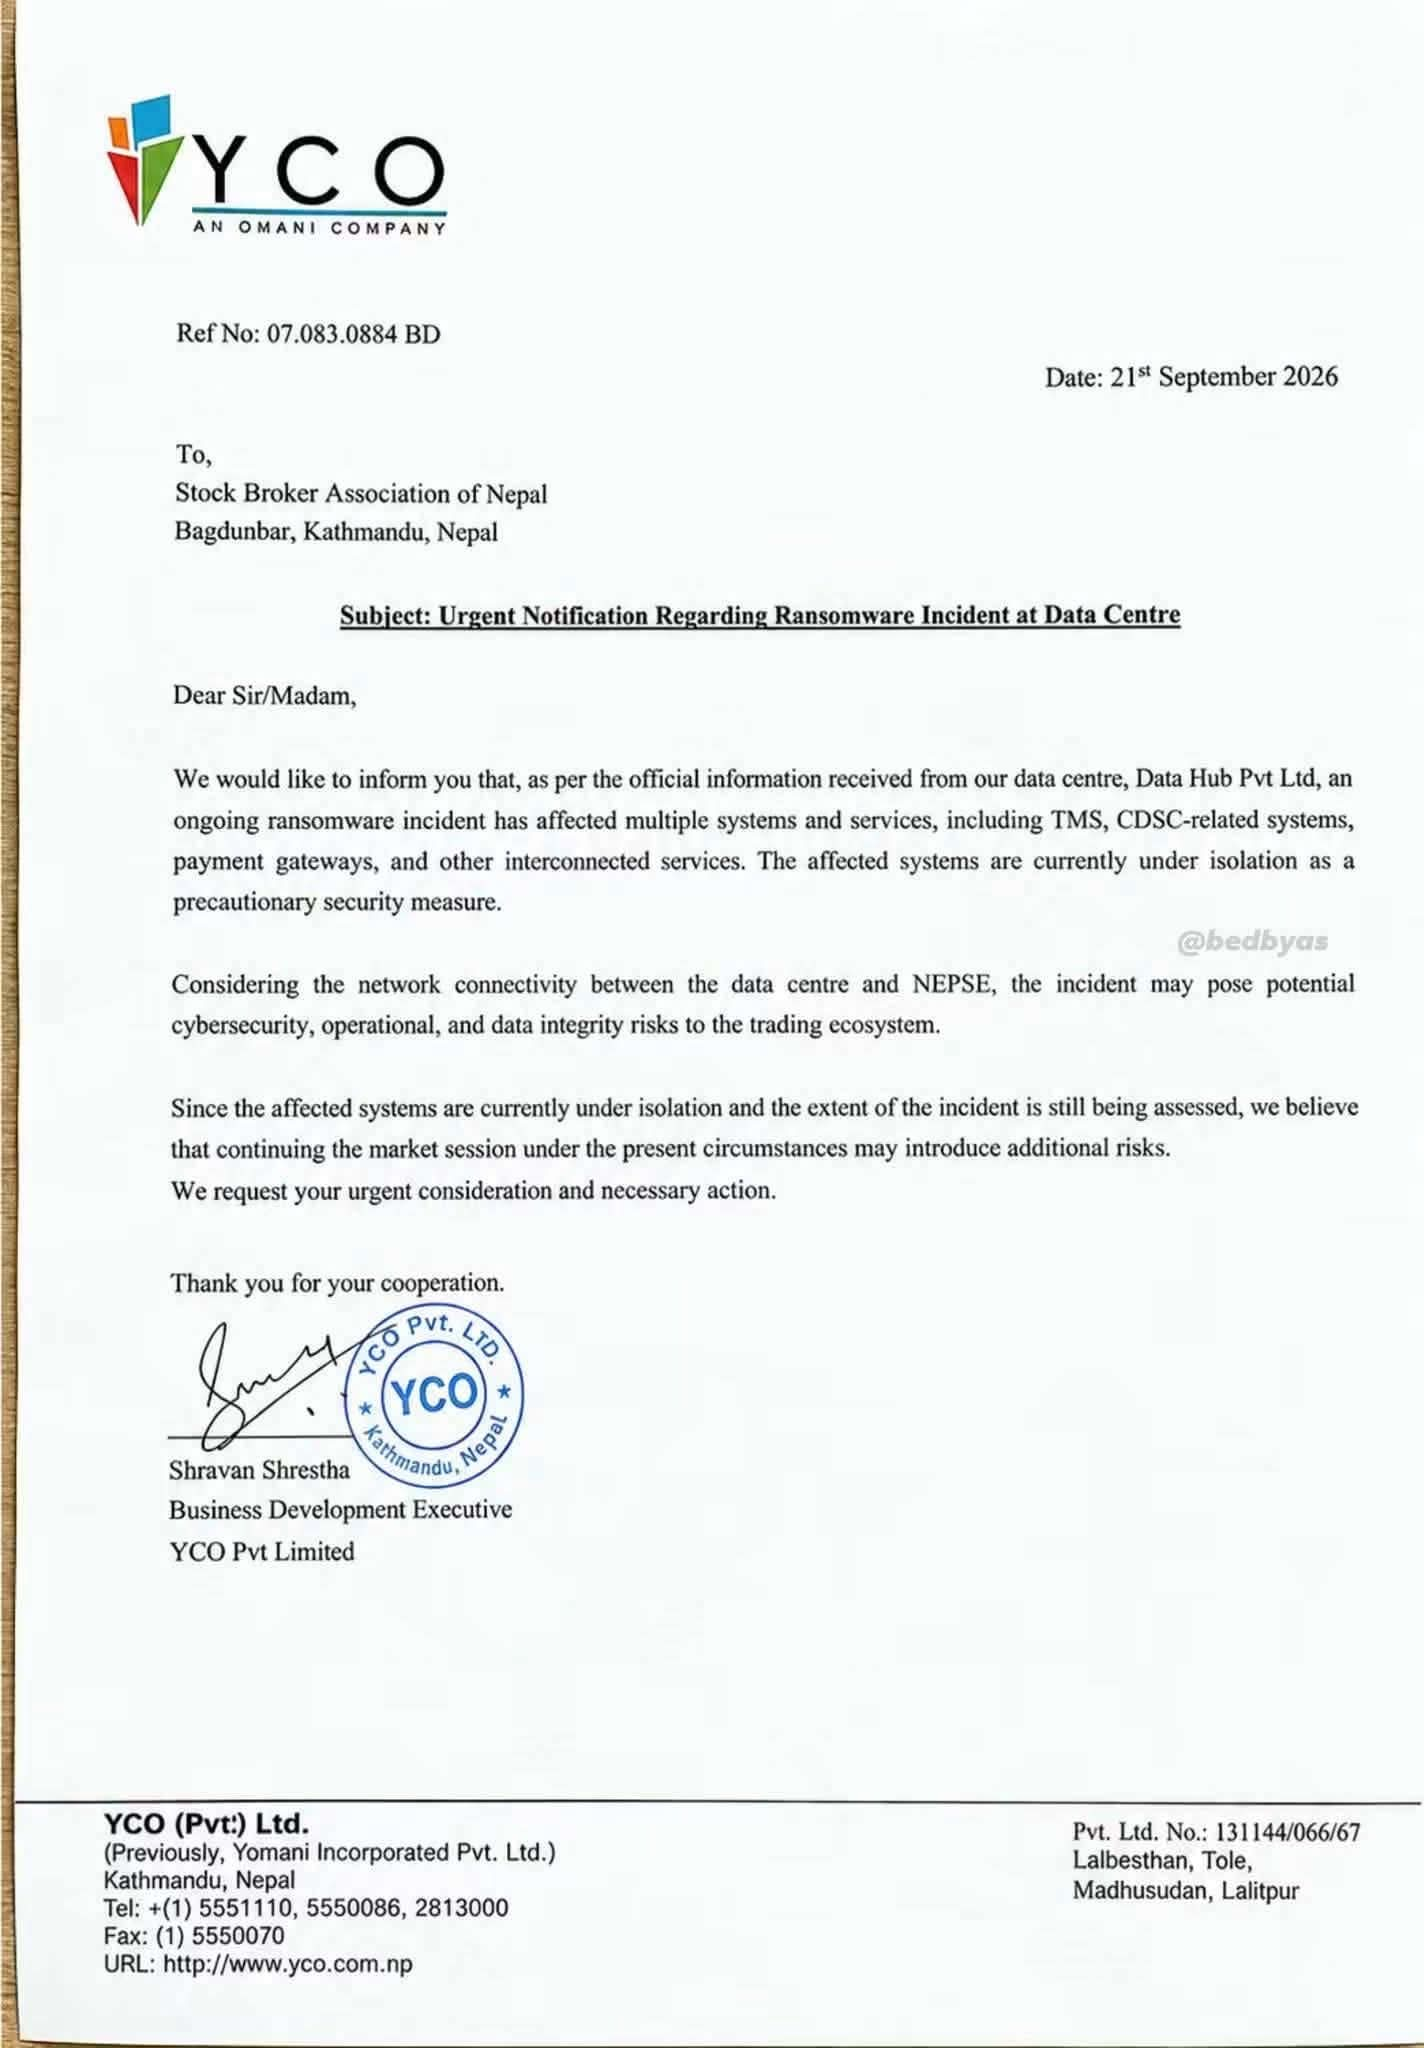
ब्रोकरहरूको प्रणाली व्यवस्थापन गर्दै आएको वाइकोले ब्रोकरहरूलाई ५ गते लेखेको पत्रमा डेटा हबबाट प्राप्त जानकारीका आधारमा ऱ्यान्समवेयर घटनाले टिएमएस, सिडिएससीसँग सम्बन्धित प्रणाली, भुक्तानी गेटवे तथा अन्य आपसमा जोडिएका सेवाहरू प्रभावित भएको जानकारी दिएको थियो।
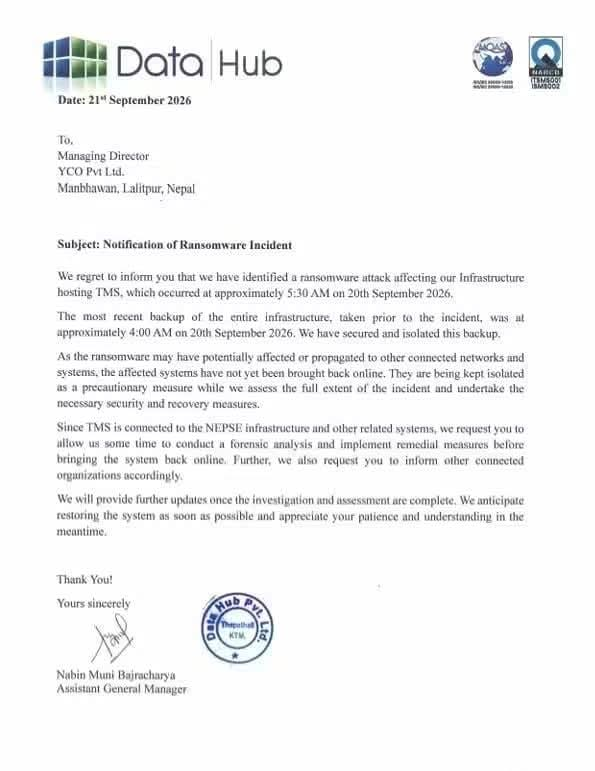
प्रभावित प्रणालीलाई थप जोखिम हुनबाट रोक्न अलग राखिएको बताइएको थियो।
डेटा सेन्टर र नेप्सेबीच नेटवर्क सम्पर्क रहेकाले साइबर सुरक्षा, सञ्चालन तथा डेटा चोरीसम्बन्धी सम्भावित जोखिम हुन सक्ने पनि वाइकोले उल्लेख गरेको थियो।
तर, यसको महत्वपूर्ण पक्ष जोखिमको एकाग्रता हो।
सामान्य अवस्थामा एउटै सेवा प्रदायक प्रयोग गर्दा लागत घट्न, पूर्वाधार व्यवस्थापन सहज हुन र प्राविधिक सेवा एउटै स्थानबाट सञ्चालन गर्न सजिलो हुन सक्छ।
तर, त्यही पूर्वाधारमा गम्भीर समस्या आयो भने त्यसको असर पनि एकैपटक ठूलो हुन सक्छ।
उदाहरणका लागि, ७२ वटा ब्रोकरमध्ये एउटै ब्रोकरको आफ्नै प्रणालीमा समस्या आएको भए त्यसको प्रत्यक्ष असर मुख्यतः त्यही ब्रोकरका ग्राहकमा सीमित हुन सक्थ्यो।
तर, साझा डेटा सेन्टरमा समस्या आउँदा धेरै ब्रोकरको टिएमएस प्रभावित भयो र अन्ततः सम्पूर्ण बजारको नियमित कारोबार रोक्ने अवस्था आयो।
यी ७२ वटा ब्रोकरले वाइकोले निर्माण गरिदिएको कारोबार व्यवस्थापन प्रणाली(टिएमएस) प्रयोग गर्छन्।
जसको होस्टिङ, डेटा सर्भर डेटा हबले राख्ने गरेको छ। बाँकी १८ मध्ये १७ वटाको (टिएमएस) भने डिजी हबले निर्माण गर्ने होस्ट गर्ने गर्छ। यी १७ वटाको डेटा क्लाउड हिमालयनमा राखिएको छ।
एउटा ब्रोकर नासा सेक्युरिटिजको टिएमएस यी दुवै संस्थाले बनाएका होइनन् तर त्यसको पनि डेटा सर्भर पनि डेटा हबमा नै रहेको छ।
हाल नेपालमा सरकारी सहित आधा दर्जनभन्दा धेरै डेटा सेन्टर छन्। डेटा हब, क्लाउड हिमालयन, सिल्भर लायनिङ डेटा सेन्टर, एनसेल, गभर्नमेन्ट इन्टिग्रेटेड डेटा सेन्टर लगायत छन्।
यस घटनाले ब्रोकरले प्रयोग गर्ने तेस्रो पक्षका सेवा प्रदायकको सुरक्षा पनि उत्तिकै महत्वपूर्ण हुने देखाएको छ।
एउटा संस्थाले आफ्नो प्रणाली सुरक्षित राखे पनि उसले प्रयोग गर्ने डेटा सेन्टर, क्लाउड सेवा, नेटवर्क, भुक्तानी प्रणाली वा अन्य बाह्य प्रविधि सेवा प्रदायकमा कमजोरी भए त्यसको असर विभिन्न संस्थामा पुग्न सक्ने यसले देखाउँछ।
आइएमएफले पनि यस्ता जोखिमका लागि वित्तीय संस्थाहरूको आन्तरिक सुरक्षा मात्र पर्याप्त नहुने र साइबर घटनाले पार्न सक्ने समग्र वित्तीय प्रणालीमा पर्ने प्रभावलाई ध्यानमा राखेर नीति तथा निगरानी आवश्यक रहेको बताएको छ।
विशेषगरी एउटै तेस्रो पक्ष सेवा प्रदायकसँग धेरै संस्था जोडिएका अवस्थामा जोखिमको एकाग्रता कति छ, आपत्कालीन अवस्थामा वैकल्पिक प्रणाली कति छ र सेवा बन्द भएमा कारोबार कसरी निरन्तर राख्ने भन्ने विषय महत्वपूर्ण हुन्छ।
एक डेटा सेन्टरका प्रतिनिधि भन्छन्, 'एकभन्दा धेरै संस्थाको डेटा रहने सेन्टरहरूमा निश्चय नै यस्ता र्यान्सम एट्याकको सम्भावना सदैव रहन्छ, त्यसैले हामी डेटा सेन्टरहरूले कुन स्तरको सुरक्षित प्रणाली प्रयोग गर्छौ भन्ने आधारमा यस्तो एट्याक कति सीमित गर्न सकिन्छ भन्ने हुन्छ।'
नेपालको घटनामा पनि सोमबार कारोबार स्थगन भएपछि जोखिम नियन्त्रणका लागि बजार नै बन्द गर्नुपर्ने अवस्था देखियो। मंगलबारदेखि कारोबार पुनः सञ्चालन भएको छ।
तर, सो घटना यस्ता पूर्वाधारमा साइबर आक्रमण हुँदा त्यसको असर कति टाढासम्म पुग्न सक्छ भन्ने हो।
यसको लागि डेटा हवले फरेन्सिक परीक्षण आवश्यक पर्छ। धितोपत्र बोर्डले पनि यसको अध्ययनको लागि भन्दै उपनिर्देशकको तहमा समिति नै बनाएको छ।
तर, आइतबारको र्यान्समवेयर आक्रमणले पुँजी बजारको डिजिटल पूर्वाधारमा रहेको साझा निर्भरता, वैकल्पिक व्यवस्था, डेटा सुरक्षा र साइबर जोखिम व्यवस्थापनबारे पनि गम्भीर समीक्षा आवश्यक रहेको संकेत गरेको छ।
हालसम्मको घटनाबाट अहिले नै प्रणालीगत संकट आइसकेको निष्कर्ष निकाल्न सकिदैन तर एउटै साझा पूर्वाधारमा निर्भर धेरै ब्रोकर एकैपटक प्रभावित भएकोले यस्तो जोखिमको सम्भावना भने देखाएको छ।